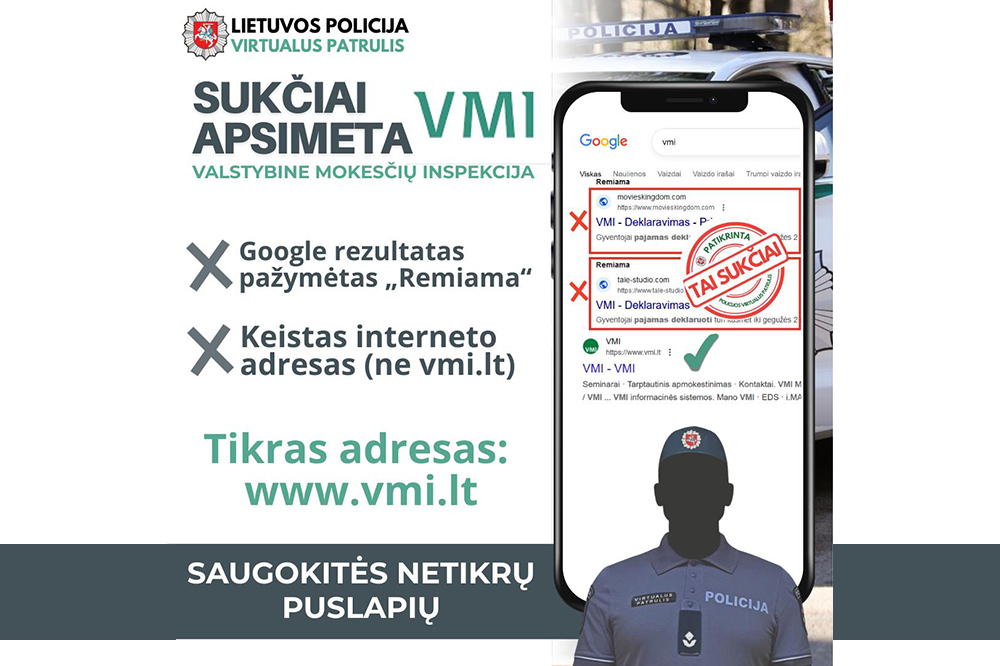
Vykstant mokesčių deklaravimo laikotarpiui, sukčiai bando suklaidinti – jie kuria netikras Valstybinės mokesčių inspekcijos (VMI) svetaines, taip pat, tikėdamiesi apgauti neatsargius gyventojus, apsimeta „pensijų konsultantais“. Apie suaktyvėjusius sukčius ir fiktyvias svetaines praėjusią savaitę buvo ir daugiau pranešimų.
Paieškos sistemoje „Google“ netikros VMI nuorodos parenkamos taip, kad būtų aukščiau tikrosios VMI svetainės. Todėl visuomet reikėtų būti itin budriems ir atkreipti dėmesį į svetainės adresą, patikrinti, ar jis veda į oficialų puslapį.
Neretai sukčių naudojami adresai būna keisti, su papildomais ženklais, nelietuviškomis galūnėmis, specialistai įspėja, kad jei matote tokias domeno galūnes kaip „.com“, „.net“ ar neįprastus pavadinimus („select“, „linkupp“, „wifipagers) ir papildomus simbolius, svetainė yra netikra ir fiktyvi.
VMI interneto svetainės adresas yra https://www.vmi.lt/ ir visų VMI informacinių sistemų adresai turi galūnę .vmi.lt prieš pirmą pasvirąjį brūkšnį „/“. (pvz.: https://deklaravimas.vmi.lt).
Todėl užklydus į fiktyvią svetainę svarbiausią nevesti jokių asmens ar banko prisijungimo duomenų.
Policija pastebi, kad suaktyvėjo sukčiai, kurie apsimeta „pensijų konsultantais“, kurie skambina ir ragina atsiimti II pensijų pakopoje sukauptus pinigus, o tam siunčia nuorodas į netikras svetaines, imituojančias bankus, pensijų fondus, „Sodrą“. Jų tikslas – išvilioti jūsų banko prisijungimus arba patvirtinimus su „Smart-ID“ ar „Mobile-ID“.
Pavojinga, nes būna, jog sukčiai kalba taisyklinga lietuvių kalba, nors dažniausiai – rusų kalba.
Jie gali žinoti bankų procesus, darbuotojų vardus. Kartais net pasako, jog tuoj jums paskambins bankas, ir po minutės skambina kitas sukčius, o netikros svetainės atrodo beveik identiškai kaip tikros.
Tad svarbiausia neskubėti, neatskleisti duomenų, nepatvirtinti įtartinų operacijų, o kilus abejonėms tiesiog nutraukti pokalbį.
Apie tai, kad sukčių veikla suaktyvėjo, skelbė ir „Lietuvos draudimas“ – buvo identifikuota arti 10 skirtingų apgaulingų svetainių, kurios vizualiai imitavo draudimo bendrovės šalyje savitarnos sistemą.
Pridengdami realių verslo įmonių vardu ir jų vizualiniu identitetu, sukčiai siekia gauti prieigą prie gyventojų sąskaitų, priversti juos autorizuoti fiktyvius mokėjimo pavedimus arba kitu būdu pasipelnyti.
Apie suaktyvėjusius sukčius prieš kiek daugiau nei savaitę pranešimą išplatino ir „Telia“, kad prisidengdami jų ar kitų operatorių vardais sukčiai sąmoningai baugina, skubina, kad priverstų priimti neapgalvotus sprendimus. Pavyzdžiui, kalba apie „įtartiną veiklą“, teigia, kad baigiasi sutartis, kurią skubiai reikia atnaujinti, prašo banko prisijungimo duomenų, mobiliojo parašo kodų, prašo patvirtinti mokėjimus, paspaudus nuorodas, atsiųstas per programėles („WhatsApp“, „Viber“ ir pan.) arba SMS žinute ir pan. Beje, svarbu, kad dažnai skambina rusakalbiai. „Telia“ informuoja, kad klientų neprašo atskleisti banko prisijungimų ar patvirtinimo kodų, neaptarnauja per minėtas programėles.


 Eduardas iš Griškabūdžio: